「Cisco Cloud Control」に見る、統合プラットフォームの重要性【3】
SpecialReport 有料期間限定無料公開中
Cisco Cloud Controlの特長
これまで解説された市場背景を踏まえ、「Cisco Cloud Control」の様々な特長を見ていきたい。
Operationのシンプル化によるマシンスピード
Sanders氏が最も重要なポイントと位置付けているのは、複雑化しているネットワークに対してオペレーションをシンプルにしていくことであり、それによりマシンスピードを実現するという。従来の企業ネットワークのようにルータ、セキュリティ、クラウド、ログ分析ごとに管理画面やデータ形式が異なる場合、AIやシステムがこれらを連携させようとすると複雑な工程が発生し、マシンスピードが失われてしまう。対して、これらを「1つのシンプルな共通プラットフォーム」に統合したCisco Cloud Controlはデータの翻訳や移動といったオーバーヘッドが省かれるため、AIエージェントがネットワーク全体の状況をマシンスピードで把握して処理をできるようになる。
セキュリティをネットワークに組み込む
またSanders氏は「ポストMythos時代にセキュリティをナビゲーションするためには、ネットワークに組み込んでいく以外に方法はない」と強調する。
Ciscoの強みである、ネットワークそのものを強力なセキュリティシステムにする設計思想は、セキュリティをネットワークの外側に後付けするのではなく、ネットワークのファブリックそのものにセキュリティを完全に組み込むというアプローチだ。ネットワークとセキュリティをファブリックとして統合することで、例えば社内にある端末に不審な通信が発生した場合、付近のルータ、スイッチ等の機器が脅威をマシンスピードで検知して隔離することができる。
Sanders氏は「これが物理的なファイアウォールであれ、バーチャルなファイアウォールであれ、インフラ全体を通して実施していく」と話している。
こうしたセキュリティの実現には、共通プラットフォーム化により全体のセキュリティポリシーが共通化されたことも大きい。ポリシーがシンプルかつ統一されたことで、AIエージェントは実際の社内環境の中で端末や機器が不審な動きをした際に、マシンスピードでネットワークから自動隔離することができるからだ。
Sanders氏は「共通のポリシーは非常に重要であり、一貫した形でセグメント化をすることでポストMythos時代でも保護できるようになる」と話している。
エンド・ツー・エンドのセキュリティ
従来のセキュリティ製品は、本社、データセンタ、ブランチ、工場、さらにはリモートワークや外出先など場所ごとに異なり、これらをパッチワークのように繋いで守っている。これに対し、「Cisco Cloud Control」は共通プラットフォーム、共通のポリシーを実現することで、ユーザ企業が活動する様々な場所に対しエンド・ツー・エンドでセキュリティを網羅できるようにする。これにより、例えば攻撃者が、企業ネットワークの中でもセキュリティの薄い傾向にある地方の小さなブランチや、サポート切れの古い機器を経由して企業全体に被害を与えようとしても、マシンスピードで企業全体の共通ポリシーが連動してその脅威を封じ込める(Live Protect)体制を敷くことができる。
Sanders氏は「ポストMythosの時代においては、共通のポリシーを設定してデプロイすることが重要だ。一貫した形でセグメント化をすることで、保護することができるようになる。これをプラットフォームレベルで実現し、お客様のオペレーションをよりシンプルにしていきたい」と話している。
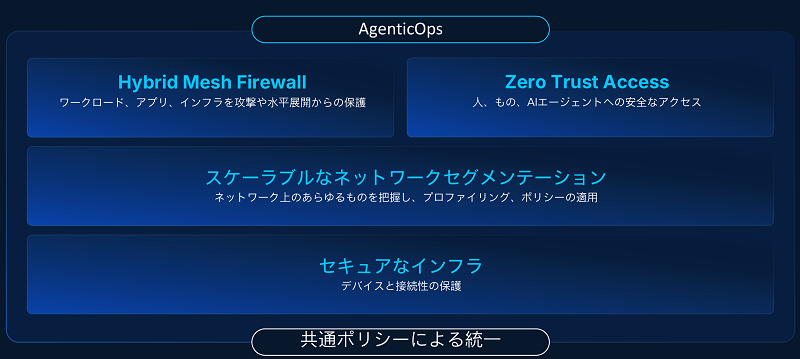
共通ポリシーによる統一により、すべてのレイヤでの高度なセキュリティを実現する。
より多くの目的を意図した、AI時代におけるインフラ構築
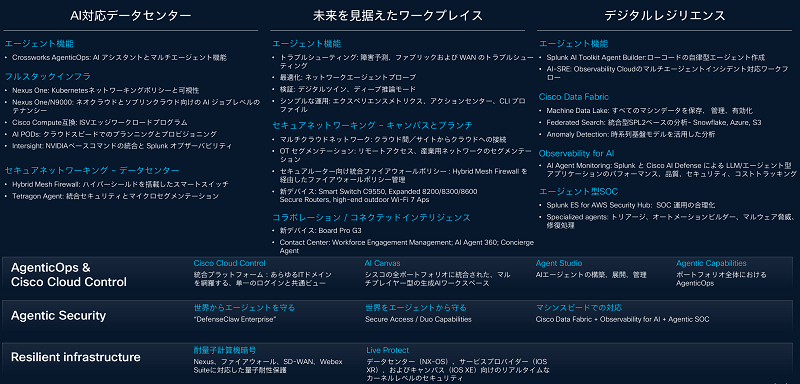
Cisco Live US 2026 製品発表
統合プラットフォームとのシナジー効果を発揮するのが、ネットワークやセキュリティにおける幅広い製品ポートフォリオだ。Cisco Live US 2026でも数多くの製品が発表されており、Sanders氏は「私たちは、より多くの目的を意図した、AI時代におけるインフラを構築していくという考え方に基づき、継続してポートフォリオのリフレッシュを行う。スマートスイッチ、セキュアルータ、Secure Firewall、スケーラブルなWi-Fi 7の強化だけでなく、産業向けのポートフォリオも発表した。これらの能力を強化し、工業、製造業、電力業などもサポートしていく」と話している。
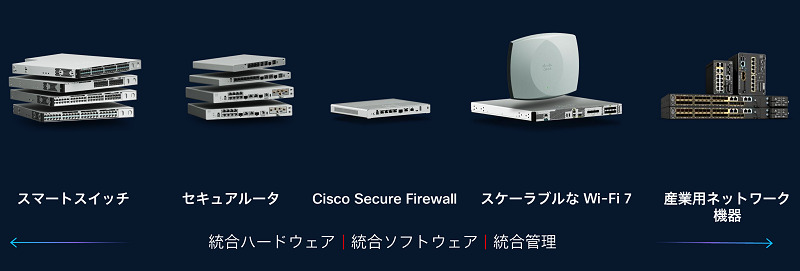
スケーラブルなAI対応デバイス
編集後記
「接続するネットワーク」から「AIの判断・行動を支えるネットワーク」へ
今回、「複雑化するインフラを統合するプラットフォーム」「ポストMythos時代のセキュリティ」「マシンスピードの必要性」など、今後のエンタープライズネットワークの重要なテーマが解説された。その根底にあるものとして留意したいのは、Sanders氏が述べた「エージェントとエージェント間のやり取りでは、トラフィックのパターンが従来とは変わってくる」という指摘だ。エージェント型AI時代というのは、AIが「何かをする」ためにネットワークを使う世界の幕開けとも言える。そうなると、エンタープライズネットワークは従来のように人間・PC・サーバ・IoT機器を必要な場所につなぐための通信路という役割だけでなく、AIの認識・判断・実行サイクルの一部になる。
例えば、企業のAIエージェントが「このデータを取得したい」「このクラウドのGPUを使いたい」「この拠点のカメラ映像を解析したい」「この機器に指示を送りたい」となったとき、ネットワークを従来の通信インフラとしての概念で扱うのではなく、業務を遂行するために利用できるリソースの一つとして扱うようになる可能性がある。
そうするとエンタープライズネットワーク側にも、「AIエージェントがネットワークの状態を理解できること」「AIエージェントが利用可能な機能を発見できること」「許可された範囲で操作できること」「操作履歴や状態を追跡できること」などが求められてくる。これは従来のSDNやネットワーク自動化の延長線上にある一方で、AIエージェントが目的を持ち、その達成のためにネットワークを利用する点では、従来とは異なる運用モデルになり得る。
そうした世界でエンタープライズネットワークに求められるのは、運用のシンプル化、AIエージェントとのインターフェイス、権限管理、ネットワークの状態把握、品質保証、さらには人間の運用ノウハウといった、従来から存在する要件をAIエージェントの利用を前提に組み合わせ直すことになるだろう。例えば、本文でも触れたように、ネットワークが複雑化する中で運用がシンプルにならなければ、AIや機器が本来持つ処理・判断・行動のスピードを、インフラ側の設定や運用が阻害する可能性がある。さらに将来、AIエージェントが企業の業務システムだけでなく、ロボットや産業機器などのフィジカルAIを動かすようになれば、ネットワークの品質や可用性はITシステムの性能だけではなく、現実世界の動作そのものに影響する。
重要なことは、AIが企業の現場で実際に「仕事をする」ようになった時、そのAIを現実世界につなぐエンタープライズネットワークがボトルネックにならないことだ。これまでのように「データセンタのAIインフラが高度化する」という取り組みだけでは不十分であり、エージェント型AIの普及が進むほど、ユーザ企業側のネットワークも同時に進化しなければならない。
言い換えれば、AIエージェントが企業の業務をどれだけ効率的に支援できるかは、AIそのものの能力だけでなく、それを支えるネットワークやITインフラをどこまで柔軟に使いこなせるかにも左右される。そう考えると、AIエージェントが働きやすいネットワーク環境を整えることは、ITインフラの高度化だけではなく、企業のAI活用力、ひいては競争力にも関わるテーマになっていく可能性がある。
そして、その先に直面する問題として想定されるのは、「個別の装置やネットワークを最適化するだけでは、AIエージェントが活動する環境としては不十分」ということだ。統合プラットフォーム「Cisco Cloud Control」のように「複雑化する通信インフラを、AIから見て一つの環境にする」ことは、様々な通信インフラの領域で重要性が高まっていくのかもしれない。
レポート目次
・【1】AI時代に最適化された統合プラットフォーム「Cisco Cloud Control」
【3】Cisco Cloud Controlの特長